

Fail2ban: cómo proteger una VPS contra fuerza bruta
Fail2ban bloquea el IP que falla la contraseña SSH varias veces. Instala, pega un archivo y enciende. No es Anti-DDoS.
 Samuel AkiresCEO RoxyCloud
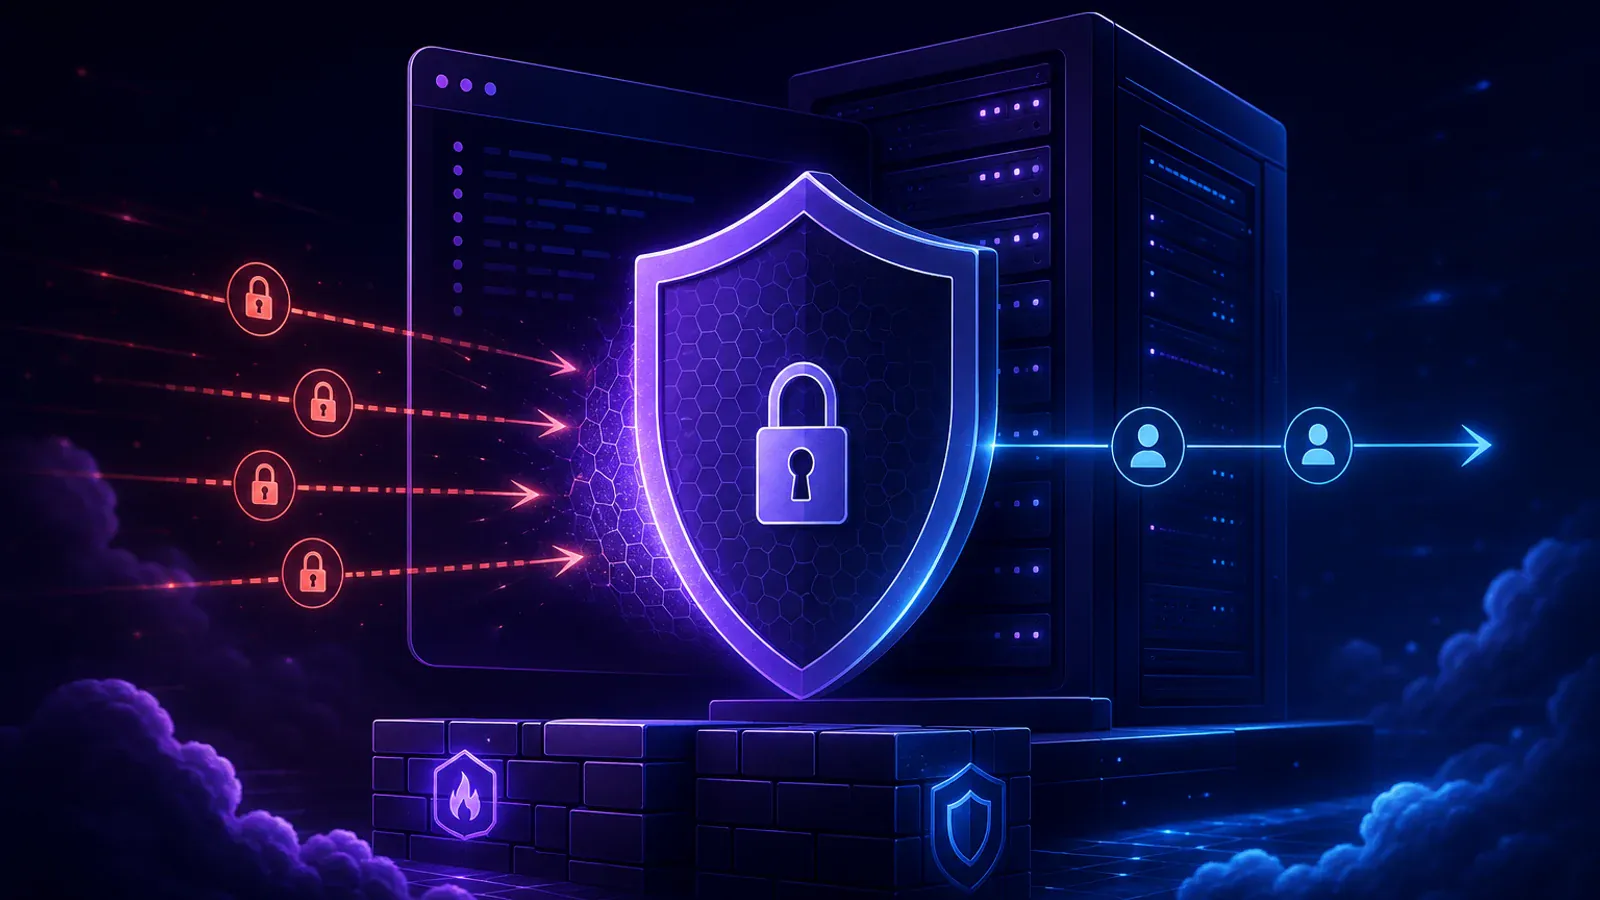
Una VPS con SSH en internet recibe intentos de contraseña todo el día. Fail2ban cuenta los fallos. Pasó el límite, ese IP se queda fuera una hora.
Esto no para un DDoS. DDoS llena el tubo de la red. Fail2ban mira el login.
1. Instala
sudo apt update
sudo apt install -y fail2ban
sudo systemctl enable --now fail2ban
2. Pega este archivo
No toques jail.conf. Crea jail.local. Cambia TU.IP.FIJO por el IP de tu casa.
[DEFAULT]
backend = systemd
banaction = ufw
maxretry = 3
bantime = 1h
ignoreip = 127.0.0.1/8 ::1 TU.IP.FIJO

[sshd]
enabled = true3. Reinicia y revisa
sudo systemctl restart fail2ban
sudo fail2ban-client status sshd
Si te bloqueaste:
sudo fail2ban-client set sshd unbanip TU.IPPreguntas frecuentes
Respuestas claras antes de contratar
También te puede gustar
 Guías
Cómo acceder a un servidor VPS con SSH
SSH es el programa que abre tu VPS en el computador. Tres datos, un comando, y entras.
Samuel Akires
 Hospedaje
¿Qué es un ataque DDoS?
DDoS es tráfico de muchos IPs a la vez para tumbar un sitio o un servidor. Cómo funciona, los tipos habituales y qué hace la protección en el borde.
Samuel Akires
 Guías
Cómo instalar n8n en tu VPS Ubuntu
Entra por SSH, instala Docker, pega el compose, abre el puerto 5678. n8n no viene instalado.
Samuel Akires
 Hospedaje
VPS vs servidor dedicado
Una VPS es una parte aislada de una máquina. Dedicado es la máquina entera. La diferencia y cuándo tiene sentido cada una.
Samuel Akires