

¿Qué es un ataque DDoS?
DDoS es tráfico de muchos IPs a la vez para tumbar un sitio o un servidor. Cómo funciona, los tipos habituales y qué hace la protección en el borde.
 Samuel AkiresCEO RoxyCloud
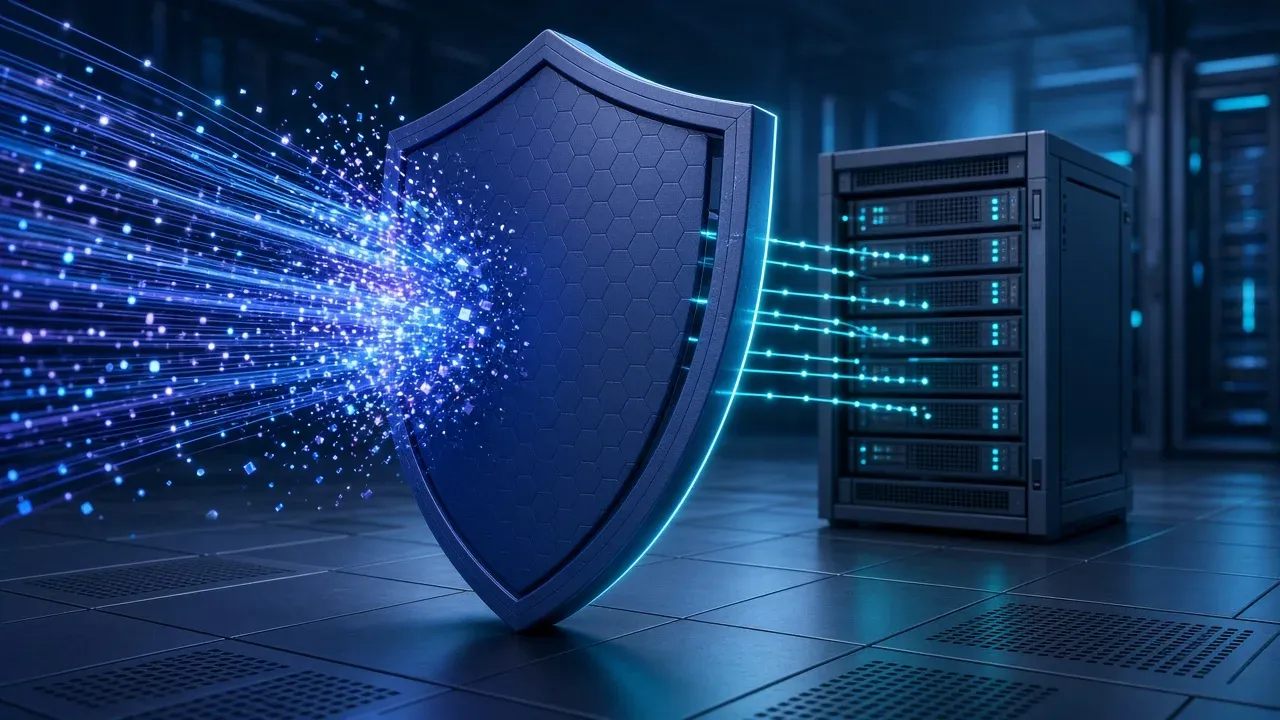
Un ataque DDoS intenta que el objetivo deje de responder. El nombre es Distributed Denial of Service: varios orígenes mandan pedidos, paquetes o conexiones a la vez. El sitio, el panel o el servidor de juego se pone lento o cae. Quien quiere entrar de verdad no puede.
Cómo funciona el ataque
Piensa el servidor como la caja de una tienda. DoS es una persona gritando en la fila. DDoS es una multitud tapando la puerta. La caja sigue ahí. La fila explota. En la red eso es el enlace lleno, la tabla de conexiones llena o la app sin aire.
Quien ataca suele usar botnets: PCs, cámaras y servidores invadidos. Cada uno manda un pedazo. Por eso cortar un solo IP casi nunca alcanza.
Tipos que vas a oír
- Volumétrico: llena el tubo con basura (UDP flood, amplificación). El caño se llena antes de que el servidor piense.
- Protocolo: cansa el estado de la conexión (SYN flood). El equipo guarda medias conexiones y deja de aceptar las buenas.
- Aplicación: parece tráfico normal (HTTP flood, flood en el puerto del juego). Es más fino y a veces pasa un filtro tonto.
Señales de que puede ser DDoS
- El servidor desaparece para todos a la vez, no solo para un amigo.
- El panel o el SSH no abre, o abre con un atraso enorme.
- El gráfico de tráfico sube derecho, sin campaña, sin update, sin pico de jugadores.
- A los minutos el mundo vuelve solo y cae otra vez en olas.
Lag de un jugador, un mod roto o el disco lleno no es DDoS. Si mezclas eso, pierdes tiempo en el lugar equivocado.
Qué hace la protección en el borde
Un Anti-DDoS de verdad mira el tráfico antes de que llegue a tu máquina. Lo que parece ataque se descarta o se limita. Lo que parece jugador o cliente sigue. En RoxyCloud eso corre en el borde del datacenter: detección anunciada bajo 5 segundos y respuesta bajo 1 ms, con 60 Tbps+ de capacidad.
Esto no reemplaza una contraseña fuerte, Fail2ban en SSH ni copias. Cada capa cubre un problema. DDoS es red. Fuerza bruta es login. Disco lleno es operación.
Dónde entra esto en RoxyCloud
Planes de juego, VPS y dedicado usan la misma operación en Presidente Prudente. La protección viene en el plan, sin línea extra de Anti-DDoS.
Ping alto solo para ti, con el servidor en pie para los demás, casi nunca es DDoS. Ahí el tema es la ruta del ISP.
Preguntas frecuentes
Respuestas claras antes de contratar
También te puede gustar
 Guías
Cómo mejorar la ruta hasta el servidor de juegos
Internet rápida y ping alto en el juego no son lo mismo. Mira cuándo el camino del ISP es el problema y cómo probar Cloudflare WARP en tu PC.
Samuel Akires
 Guías
Cómo acceder a un servidor VPS con SSH
SSH es el programa que abre tu VPS en el computador. Tres datos, un comando, y entras.
Samuel Akires
 Hospedaje
Fail2ban: cómo proteger una VPS contra fuerza bruta
Fail2ban bloquea el IP que falla la contraseña SSH varias veces. Instala, pega un archivo y enciende. No es Anti-DDoS.
Samuel Akires
 Hospedaje
VPS vs servidor dedicado
Una VPS es una parte aislada de una máquina. Dedicado es la máquina entera. La diferencia y cuándo tiene sentido cada una.
Samuel Akires